Timur Kaan, BilişimTürk bünyesinde siber güvenlik, bilgi güvenliği ve dijital tehditler üzerine teknik içerikler hazırlayan anonim bir güvenlik araştırmacısıdır.
Çalışma alanları arasında web uygulama güvenliği, ağ güvenliği, işletim sistemi güvenliği, güvenli yazılım geliştirme, zafiyet analizi ve güncel siber tehditlerin teknik incelemesi bulunmaktadır.
Hazırladığı içeriklerde OWASP, NIST, MITRE ATT&CK, CVE, CISA ve üretici güvenlik bültenleri gibi uluslararası kabul gören teknik kaynaklar esas alınmaktadır.
Tüm içerikler doğrulanabilir teknik bilgiler kullanılarak hazırlanır ve etik siber güvenlik ilkelerine uygun şekilde yayımlanır. Amaç; kurumların, geliştiricilerin ve son kullanıcıların dijital güvenlik farkındalığını artırmaktır.
Çalıştığı kurumBilişimTürk Araştırma Ekibi
EğitimSiber güvenlik, ağ güvenliği, web uygulama güvenliği ve açık kaynak tehdit analizleri üzerine sürekli mesleki eğitimler ve teknik araştırmalar.
Uzmanlık alanlarıWeb Güvenliği OWASP Top 10 Linux Güvenliği Windows Güvenliği Sızma Testleri Zafiyet Analizi Ağ Güvenliği Adli Bilişim Güvenli Yazılım Geliştirme Zero-Day Araştırmaları Malware Analizi OSINT SOC Blue Team Red Team
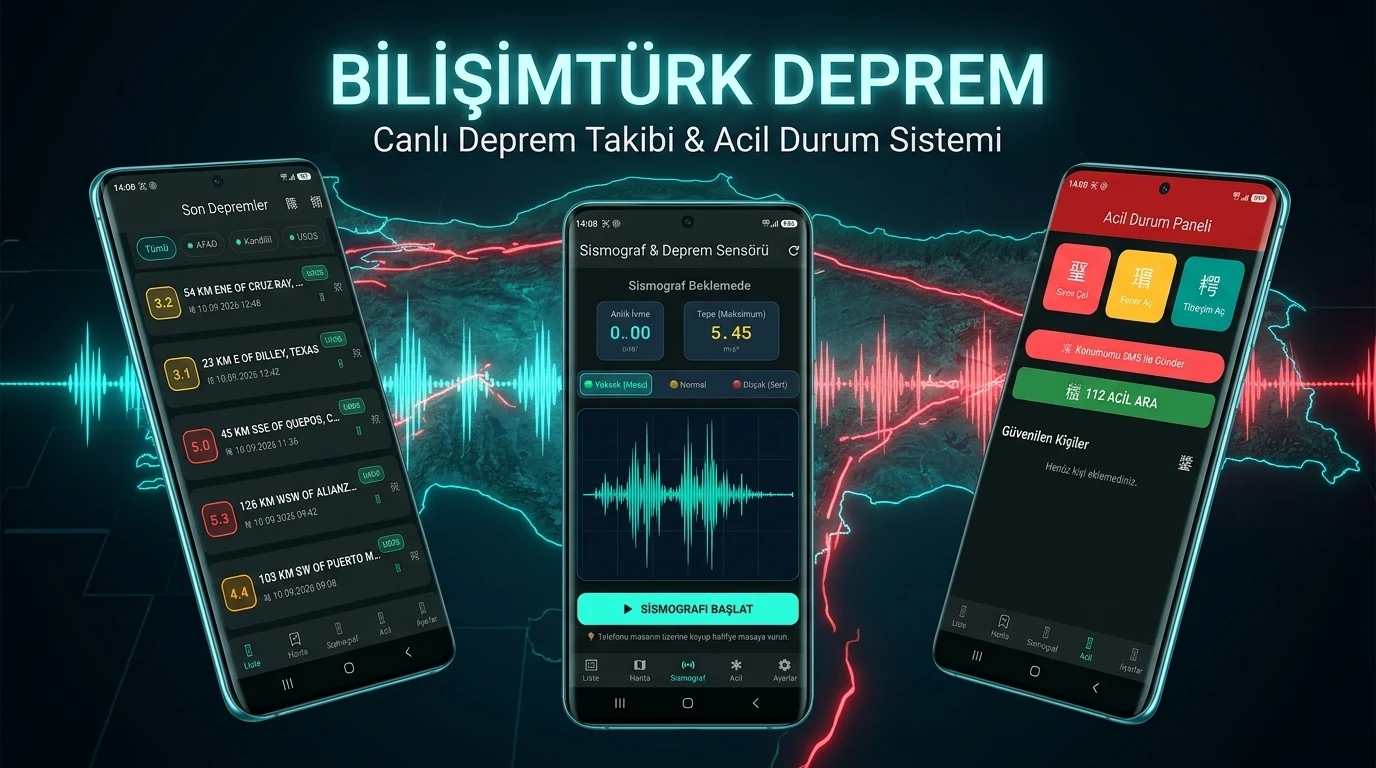
BilişimTürk Deprem (v1.0.0) mobil uygulaması, kullanıcı güvenliğini ve gizliliğini temel alan "Privacy by Design" ilkesiyle çalışır. Uygulama hiçbir şekilde arka planda konum takibi yapmaz, kişisel rehber verilerini sunuculara aktarmaz ve toplanan sınırlı verileri yalnızca acil durum bildirimleri ile sismik analiz amacıyla yerel olarak işler.
RaaS'ın tanımını, tarihini ve yeraltı ekonomisini açıklarken gerçek vakaları, erken uyarı işaretlerini, savunma kontrollerini ve olay sonrası kararları aynı kanıt zinciri içinde ele alır. Genel siber güvenlik konuları yalnızca RaaS riskini anlamak veya azaltmak için gerekli olduğu ölçüde açıklanır.
RaaS (Ransomware as a Service) Nedir? Ekosistemi, Tarihi, Gerçek Vakalar ve Savunma Rehberi
Kısa cevap: RaaS, fidye yazılımı ile gasp operasyonunda kullanılan bazı araç ve hizmetlerin operatörler tarafından bağlı kuruluşlara sunulduğu suç modelidir. Operatör platfo...
ROOTKIT ÇEKİRDEK SIZINTISI: KERNEL ROOTKIT TESPİT VE TEMİZLEME REHBERİ======================================================================Rootkit çekirdek sızıntısı, teknik literatürde ayrı bir saldırı adı değildir. Bu ifade, bir rootkit’in işletim sisteminin çekirdeğine, çekirdek sürücülerine vey...
Yapay Zeka Ansiklopedisi: Temel Teoriden Ajan Sistemlerine ve 2026 Teknolojilerine Uzanan Kapsamlı Yapay Zeka Rehberi1. Yapay Zekâya GirişYapay zekâ (Artificial Intelligence - AI), bilgisayarların ve yazılım sistemlerinin, normal şartlarda insan zekâsına ihtiyaç duyan akıl yürütme, anlamlandırma, ge...
A’dan Z’ye Keylogger Teknolojileri: Klavye Mimarisi, Zararlı Yazılım Analizi ve Gelişmiş Savunma Rehberi1. Keylogger Nedir?Tanımı ve Gelişim SüreciKeylogger (Klavye İzleme Yazılımı/Donanımı), bir bilgi işlem sisteminde kullanıcının fiziksel veya sanal klavye aracılığıyla girdiği her türlü veriyi (tu...
Dünyayı Sarsan RAT Operasyonları: Tarihin En Sansasyonel Uzaktan Erişim Truva Atı VakalarıBir Casusluk Aracının Gölgesinde Başlayan SkandallarNetBus Sızması ve Hukuk Profesörü Skandalı (1998-1999)Olayın Gerçekleştiği Dönemİnternetin emekleme evresinde olduğu, evlerde çevirmeli ağ (dial-up) bağlantıl...
AĞLARIN EN DERİNİNDE SÜRÜNEN OTONOM KABUS: BİLGİSAYAR SOLUCANLARININ ANATOMİSİ, TARİHİ VE YAPAY ZEKA ÇAĞINDAKİ DÖNÜŞÜMÜİnsanlık, dijital evrenin sınırlarını genişlettikçe, bu yapay ekosistemin içinde hayatta kalmaya, üremeye ve yayılmaya programlanmış dijital organizmalar da aynı hızla evrimleşiyor....
Bilgi Hırsızlarının Gölge Ordusu: İnternetin En Sessiz ve En
Ölümcül Tehdidi Dijital dünyanın sınır tanımayan coğrafyasında, görünmeyen
bir savaş tüm hızıyla devam ediyor. Bu savaşın askerleri, geleneksel orduların
aksine, kullanıcıların ekranlarının arka planında, sessizce ve sistematik
olarak en d...
Tersine mühendislik nedir ve EXE dosyaları nasıl analiz edilir? PE dosya yapısı, DLL ve import tabloları, statik ve dinamik analiz yöntemleri ile Ghidra, PE-bear ve Detect It Easy araçlarını uygulamalı örneklerle keşfedin.
Yapay Zekâ Çağının Görünmez Tehdidi: Kendini Sürekli Değiştiren Virüsler Siber Güvenlik Dünyasını Alarm Durumuna GeçirdiDijital dünyanın hızla gelişmesiyle birlikte siber tehditler de her geçen gün daha karmaşık ve daha tehlikeli hale geliyor. Bir zamanlar antivirüs programlarının kolayca tespit edi...